最近又陸續傳出 NAS(網路儲存設備)被勒索軟體加密、要求以加密貨幣支付贖金的消息。很多人買 NAS 是為了存照片、備份公司檔案,順手也拿它來架網站、部落格或公司形象站。這篇文章說明為什麼 NAS 不是架設對外網站的好選擇,以及如果一定要用時該注意什麼。
一、NAS 勒索事件不是新聞,而是常態
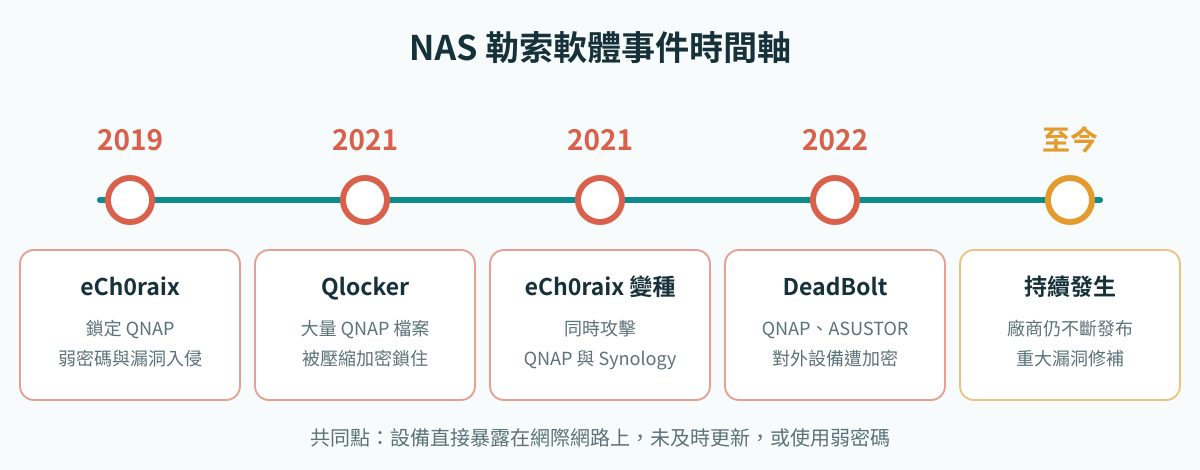
回顧近幾年,針對 NAS 的勒索軟體幾乎每年都有:
- eCh0raix(2019 起):鎖定 QNAP,透過弱密碼與已知漏洞入侵,2021 年的變種同時攻擊 QNAP 與 Synology。
- Qlocker(2021):利用 QNAP 漏洞,把使用者檔案用壓縮工具加密鎖住,短時間內大量設備受害。
- DeadBolt(2022):針對直接連上網際網路的 QNAP、ASUSTOR 設備,加密後在登入頁面顯示勒索訊息。
到現在,各家 NAS 廠商仍持續發布重大漏洞修補。這些事件的共同點很清楚:設備直接暴露在網際網路上、沒有及時更新,或使用弱密碼。而「拿 NAS 架網站」,正好就是讓設備對外暴露最常見的原因。
二、網站必須對全世界開門,掃描無法避免
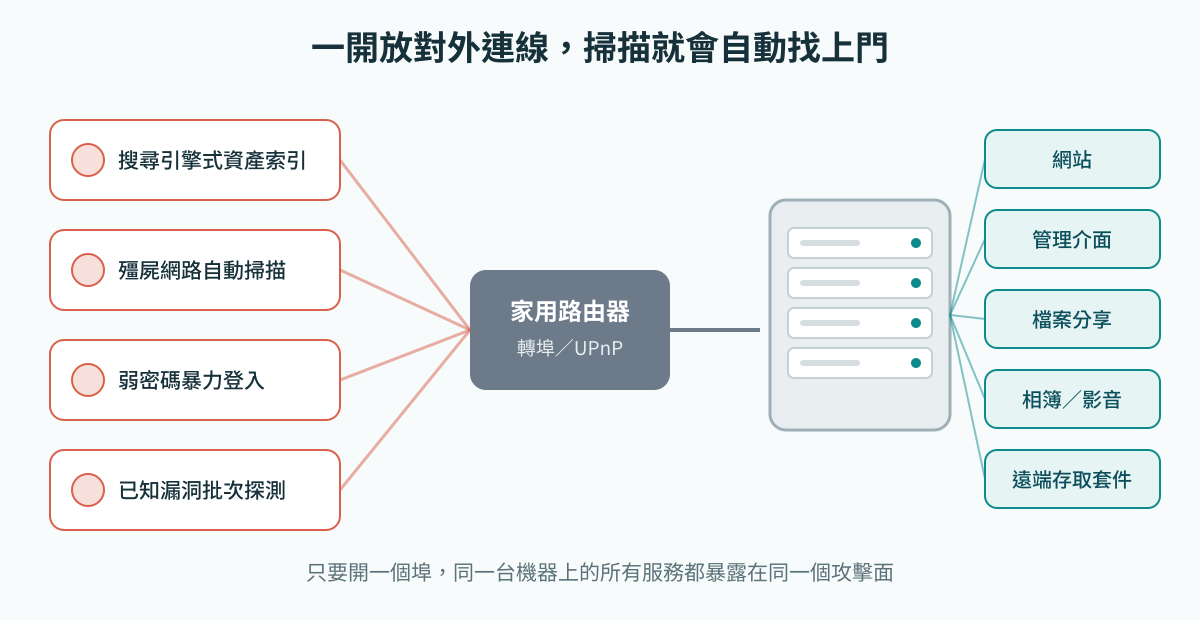
網站的本質就是 24 小時讓任何人連進來。問題在於,連進來的不只是訪客:
- 資產索引服務持續掃描整個 IPv4 網路,記錄每個 IP 開了哪些服務、是什麼品牌與版本,任何人都能查詢。
- 殭屍網路自動、大量地探測常見連接埠與管理頁面,新上線的 IP 往往幾分鐘內就會被掃到。
- 暴力登入:拿常見帳號密碼組合不斷嘗試登入。
- 漏洞批次探測:新漏洞一公開,攻擊者就對所有已知的同型號設備批次測試,速度通常比使用者更新還快。
這些掃描不可能被「阻止」,只能靠縮小暴露面、即時封鎖與快速修補來應對。而家用 NAS 正好在這幾點上都處於劣勢。
三、為什麼 NAS 特別不適合
1. 設計目的是儲存,不是公開服務
NAS 的強項是方便:一鍵安裝相簿、影音伺服器、遠端存取、雲端同步等套件。但每多一個套件,就多一個可能有漏洞的入口。過去數起大規模事件,入侵點正是 NAS 上的附加套件或媒體服務,而不是網站本身。
2. 網站、管理介面與重要資料都在同一台
在專業主機上,網站被入侵,影響的通常只有網站本身。但在 NAS 上,網站和家庭照片、公司文件、甚至備份檔放在同一台機器。攻擊者只要從網站或任何一個套件取得權限,就可能把整台 NAS 的資料一起加密,連備份也一起鎖住。
3. 家用網路缺乏前端防護
家用路由器通常只做轉埠(Port Forwarding),沒有網站應用程式防火牆(WAF)、入侵偵測、DDoS 緩解或惡意來源的自動封鎖。更麻煩的是,路由器的 UPnP 功能可能讓 NAS 套件自動開啟連接埠,使用者自己都不知道設備已經對外開放。
4. 更新要靠自己記得
NAS 系統與套件的修補需要使用者自己留意、自己按更新;舊型號還可能不再提供更新。漏洞公開到被大規模利用之間的時間越來越短,晚幾天更新就可能來不及。
5. 頻寬、IP 與穩定度
家用網路的上傳頻寬有限、IP 可能浮動,停電、斷線或重開機時網站就跟著中斷,也沒有機房等級的備援電力與網路。
四、NAS 自架與專業主機的比較
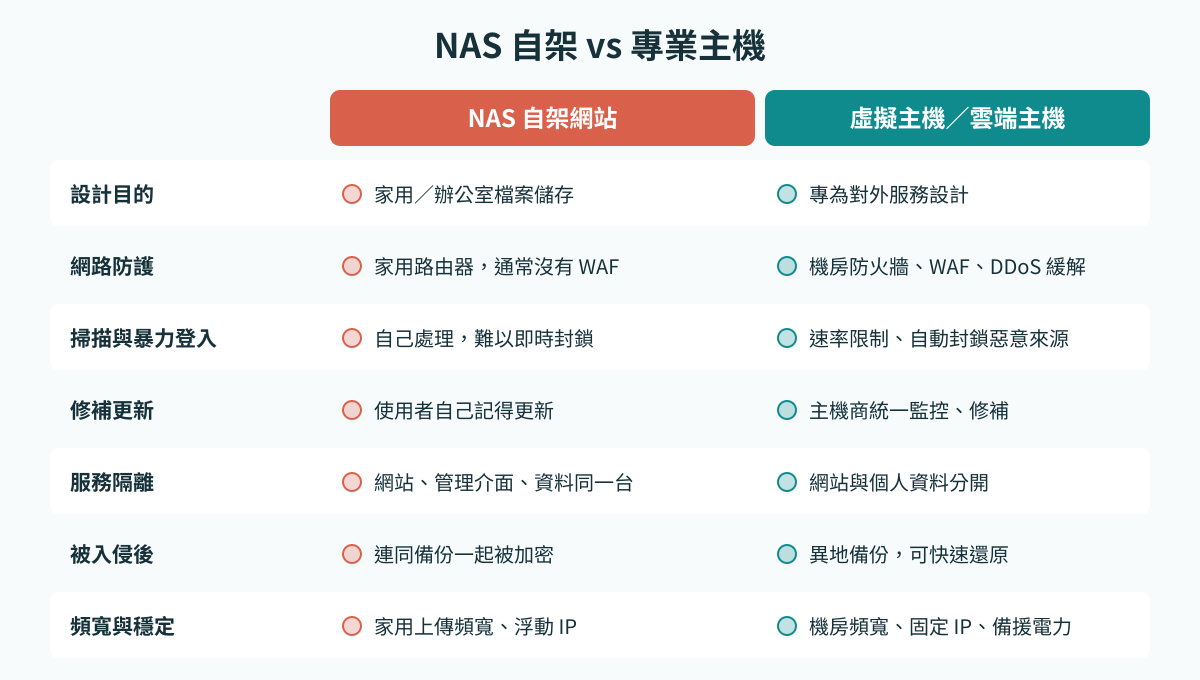
專業虛擬主機或雲端主機不是不會被掃描,而是有前端防火牆、速率限制、自動封鎖、統一修補與異地備份。最重要的是,網站與你的個人資料是分開的:網站出事可以從備份還原,不會連帶讓整個家庭或公司的檔案被勒索。
五、如果一定要用 NAS
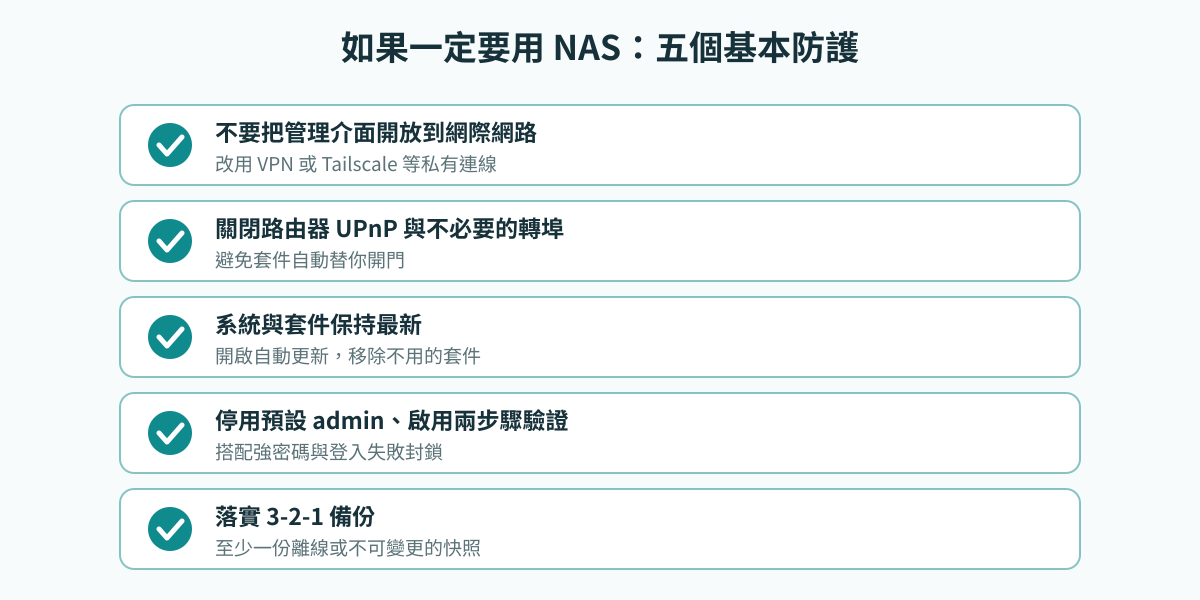
- 不要把管理介面開放到網際網路:需要遠端管理時,改用 VPN 或 Tailscale 等私有連線,只讓自己的設備連得進來。
- 關閉路由器 UPnP 與不必要的轉埠,並定期檢查路由器上實際開了哪些埠。
- 系統與套件保持最新,開啟自動更新,移除用不到的套件;已停止更新的舊機型不要再對外服務。
- 停用預設 admin 帳號、啟用兩步驟驗證,使用強密碼並開啟登入失敗自動封鎖。
- 落實 3-2-1 備份:三份資料、兩種媒介、一份異地,其中至少一份是離線或不可變更的快照。勒索軟體加密得了線上的檔案,卻加密不了拔下來的硬碟。
結論
NAS 很適合當家庭或辦公室的檔案中心與備份設備,但不適合直接面對整個網際網路。對外網站一定會被持續掃描與攻擊,這是無法避免的;與其讓存放重要資料的設備承擔這個風險,不如把網站放在專為對外服務設計的主機上,NAS 則留在內網,專心做好儲存與備份。
※ 本文插圖皆為本站自行繪製。事件資料整理自 QNAP、Synology 官方公告與公開資安新聞報導。